10 Lembaga Pemerintah Filipina Dikaitkan dengan Kebocoran Data
Komisi Privasi Nasional Filipina menyelidiki kebocoran data yang melibatkan 10 lembaga pemerintah, termasuk departemen dan badan regulator, dengan fokus pada dampak terhadap data pribadi individu.
 Redaksi iNarasikita·Kamis, 12 November 2026, 09.04 WITA·👁 1 orang membaca· 0 hari ini · 18x dibuka
 📷 CNN Indonesia
Kendari, ıNarasikita - Komisi Privasi Nasional Filipina (NPC) kini memimpin penyelidikan terhadap insiden kebocoran data yang menimpa sepuluh lembaga pemerintahan negara. Laporan awal menunjukkan bahwa sejumlah institusi telah melaporkan adanya anomali dalam sistem keamanan data, yang kini sedang dievaluasi secara menyeluruh oleh tim NPC. Penyelidikan berfokus pada tingkat kerentanan sistem, potensi akses tidak sah terhadap informasi pribadi, serta langkah respons yang telah diambil oleh masing-masing lembaga.
Daftar institusi yang terdampak mencakup Komisi Presidensial untuk Tata Kelola Pemerintahan yang Baik (PCGG), Departemen Teknologi Informasi dan Komunikasi (DICT), Departemen Tenaga Kerja dan Pekerjaan (DOLE) melalui Biro Ketenagakerjaan Lokal, Biro Pendapatan Internal (BIR), Perusahaan Hiburan dan Permainan Filipina (PAGCOR), Departemen Kehakiman (DOJ) melalui Kantor Penyelesaian Sengketa Alternatif, Komisi Sekuritas dan Bursa (SEC), Penjaga Pantai Filipina (PCG), Departemen Perdagangan dan Industri (DTI), serta Institut Vulkanologi dan Seismologi Filipina (DOST-PHIVOLCS). NPC belum merilis jumlah pasti individu yang terdampak, maupun memastikan apakah data telah dipublikasikan atau hanya dibobol.
Wakil Komisioner Privasi NPC, Jose Bolermini II, menegaskan bahwa semua lembaga pemerintah wajib melaporkan insiden kebocoran data yang memenuhi kriteria dalam Undang-Undang Perlindungan Data 2012. Proses peninjauan dilakukan oleh Divisi Kepatuhan dan Pemantauan, yang menilai skala insiden, risiko terhadap individu, serta efektivitas tindakan perbaikan yang telah dilakukan. Hasil evaluasi akan diserahkan ke Sidang Pleno Komisi untuk ditentukan tindak lanjut, termasuk rekomendasi sanksi atau perbaikan kebijakan.
Pengumuman NPC ini muncul setelah sejumlah lembaga menyampaikan kekhawatiran sebelumnya terkait serangan siber atau akses tidak sah. Pada 6 November, NPC menyatakan belum menerima laporan resmi, tetapi mulai berkoordinasi dengan instansi terkait. BIR kemudian mengonfirmasi adanya penyelidikan internal, bekerja sama dengan DICT dan aparat penegak hukum. SEC, sementara itu, mengonfirmasi deteksi insiden keamanan pada 6 November, namun dalam penilaian awal tidak menemukan bukti penyusupan ke basis data utama atau pencurian kata sandi.
Komentar Pembaca (0)
Belum ada komentar. Jadilah yang pertama berkomentar.
Berita Terkait
Senator Desak Presiden Pertimbangkan Suara Daerah dalam Pilih Wakil Presiden
Senator Jawa Timur menekankan pentingnya melibatkan DPD RI dalam penentuan calon wakil presiden pengganti Gibran, dengan menekankan kriteria tokoh yang pro daerah dan berintegritas tinggi.
14 November 2026

Skandal Hubungan Pribadi CEO Nvidia Picu Kebingungan Kebijakan AS Terhadap China
Keterlibatan CEO Nvidia, Jensen Huang, dalam dugaan hubungan asmara dengan mantan eksekutif Singapura yang dicurigai terafiliasi dengan intelijen Tiongkok memperuncing kritik terhadap kebijakan ekspor teknologi AS dan keterlibatan politik tingkat tinggi.
14 November 2026

Prabowo Siapkan Pengganti Gibran, Kriteria Utama Terkait Kepercayaan dan Stabilitas
Kekosongan jabatan wakil presiden setelah pengunduran diri Gibran memicu penjajakan kandidat yang dipilih berdasarkan kepercayaan, stabilitas koalisi, dan kapasitas kerja.
14 November 2026

Indonesia-Jerman Jajaki Kerja Sama Konservasi Hutan Berkelanjutan
Indonesia dan Brasil membahas kolaborasi pembiayaan konservasi, sertifikasi karbon, dan pemberdayaan masyarakat di sela COP31 di Antalya.
14 November 2026
Berita Lainnya
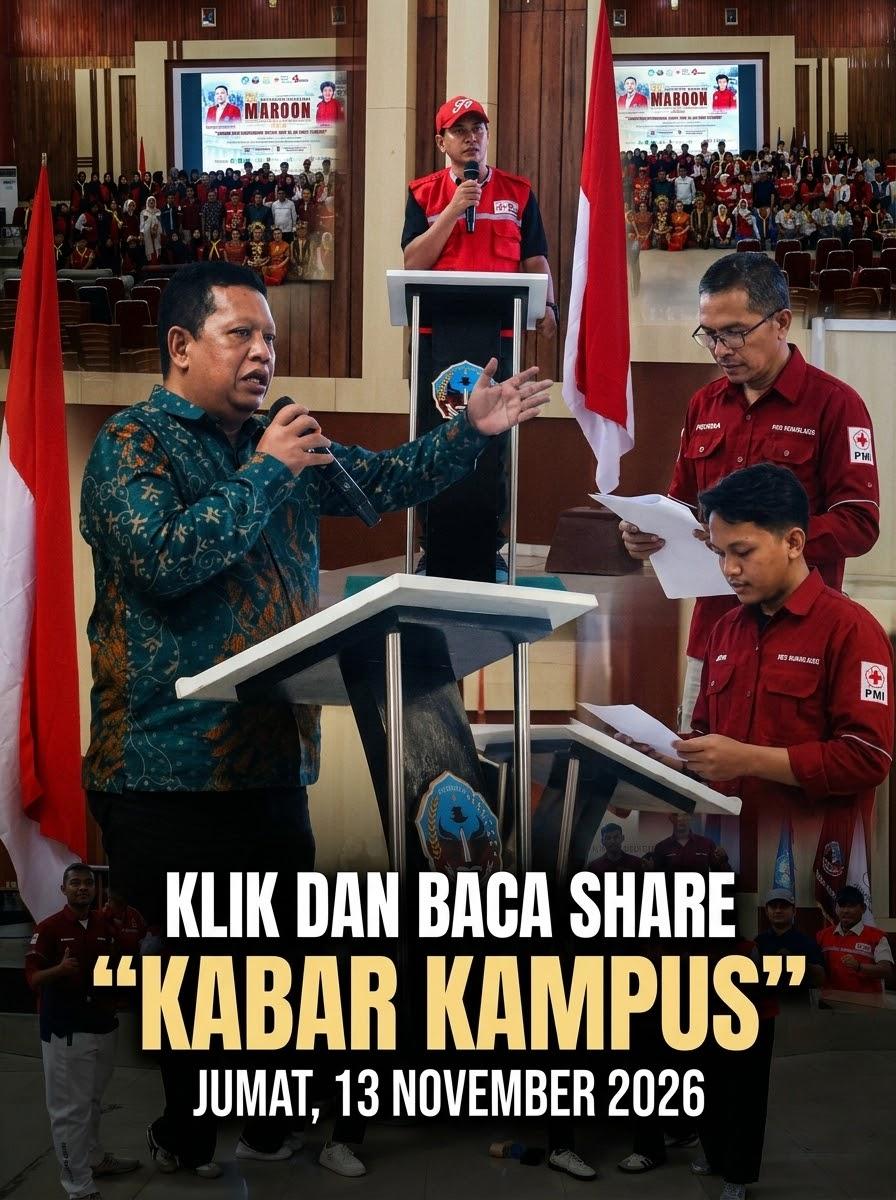
USN Kolaka Gelar SII Maroon Red Cross Youth Competition 2026
Sabtu, 14 November 2026, 16.07 WITA

KNEKS Perluas SPES ke 250 Sekolah di Sulsel
Sabtu, 14 November 2026, 15.47 WITA

14 Saham Indonesia Dikeluarkan dari Indeks Global FTSE Russell
Sabtu, 14 November 2026, 15.46 WITA

Perawatan Aki Motor agar Awet dan Tak Mudah Kehabisan Tenaga
Sabtu, 14 November 2026, 15.46 WITA

Rem Motor Berbunyi? Ini Penyebab dan Solusinya
Sabtu, 14 November 2026, 15.46 WITA
NCT 127 dan NCT Dream Tampil di Coachella 2027
Sabtu, 14 November 2026, 15.43 WITA
Royalti Musik: Sumber Pendapatan Kunci bagi Musisi
Sabtu, 14 November 2026, 15.42 WITA
Kemenpora Resmi Buka Turnamen Taekwondo Nasional di Jakarta
Sabtu, 14 November 2026, 15.28 WITA