Serangan Siber Melalui Undangan Kalender Meningkat Tajam
Ancaman malware melalui undangan rapat palsu di kalender digital melonjak 2.852 persen pada September, memanfaatkan kepercayaan terhadap platform terkemuka seperti Gmail dan Google Calendar.
 Redaksi iNarasikita·Rabu, 14 Oktober 2026, 15.24 WITA·👁 2 orang membaca· 0 hari ini · 37x dibuka
 📷 CNN Indonesia
Kendari, ıNarasikita - Serangan siber berbasis undangan rapat palsu yang disebarkan melalui kalender digital kini menunjukkan peningkatan ekstrem, terutama dalam empat bulan terakhir. Data terbaru mengungkapkan kenaikan 282 persen pada bulan Juni dibanding Mei, melonjak menjadi 1.216 persen di Agustus, dan diperkirakan mencapai 2.852 persen pada September. Serangan ini mengandalkan kelemahan pada fitur bawaan kalender di aplikasi email populer seperti Gmail, Outlook, dan Apple Mail, yang secara otomatis menambahkan undangan tanpa verifikasi eksplisit dari pengguna.
Modus utama yang digunakan adalah teknik ICS phishing, di mana file berformat iCalendar (ICS) dikirim melalui email dan langsung dapat diintegrasikan ke kalender tanpa persetujuan eksplisit. Dalam praktik terbaru, penyerang mengirim undangan rapat melalui Gmail yang mengklaim terkait pengembalian dana atas tagihan yang belum terselesaikan. Undangan tersebut mengandung tautan yang mengarah ke situs hosting gratis, seperti layanan Farmer, di mana korban diminta memilih opsi "View Here" untuk mengunduh dokumen palsu berupa nota kredit.
Proses ini menghasilkan pengunduhan file berbahaya berformat MSI yang mengandung perangkat lunak remote monitoring dan management (RMM). File tersebut tidak hanya menyebarkan malware, tetapi juga mengaktifkan server Command and Control (C2) melalui perangkat lunak sah seperti ScreenConnect. Dengan demikian, penyerang bisa mengakses dan mengendalikan perangkat korban dari jarak jauh. Bahkan jika email terdeteksi sebagai spam, undangan tetap bisa muncul di kalender, menghindari deteksi sistem keamanan yang hanya fokus pada inbox.
Kemudahan dan efisiensi menjadi alasan utama keberhasilan serangan ini. Pelaku memanfaatkan infrastruktur Google dan Microsoft yang dikenal terpercaya, sehingga undangan lebih mudah lolos dari filter keamanan. Selain itu, penggunaan layanan hosting gratis memungkinkan pelaku melakukan serangan tanpa biaya. John Gallagher, VP Viakoo, menekankan bahwa bahaya terbesar terletak pada asumsi korban bahwa undangan di kalender tidak mencurigakan, padahal menolaknya pun bisa memberi tanda bahwa alamat email aktif.
Komentar Pembaca (0)
Belum ada komentar. Jadilah yang pertama berkomentar.
Berita Terkait

Madrasah Harus Jadi Ruang Belajar Inklusif dan Aman Digital
Wakil Ketua Komisi VIII DPR RI dorong transformasi madrasah menuju lingkungan belajar inklusif, aman secara digital, dan berkeadilan melalui kolaborasi semua pihak.
24 Oktober 2026

Sulut Juara Umum Kejurnas Pacuan Kuda 2026
Kontingen Sulawesi Utara keluar sebagai juara umum Kejurnas Pacuan Kuda Pordasi ke-60 Seri 2 tahun 2026, mengamankan Piala Presiden dalam perhelatan nasional.
24 Oktober 2026

7 Kebiasaan Sederhana untuk Hidup Lebih Bahagia
Studi menunjukkan bahwa kebahagiaan dapat dibangun melalui gaya hidup sehat, interaksi sosial, dan tujuan jangka panjang.
24 Oktober 2026
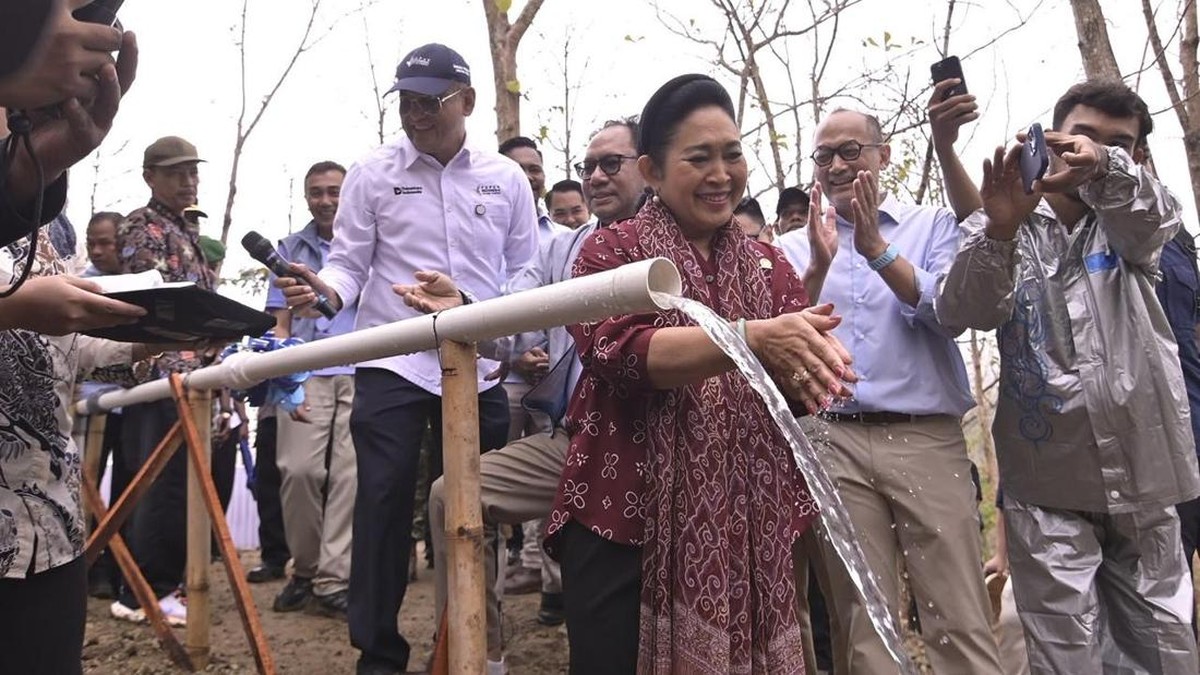
Pupuk Indonesia Dorong Ketahanan Pangan Lewat Irigasi Berkelanjutan
Pupuk Indonesia bersama Rabu Biru Foundation resmikan sistem irigasi di lima daerah, termasuk Gunungkidul, untuk tingkatkan produktivitas pertanian di lahan tadah hujan.
24 Oktober 2026
Berita Lainnya
D-8 Dorong Perdamaian Melalui Diplomasi dan Kolaborasi Ekonomi
Sabtu, 24 Oktober 2026, 23.26 WITA

PLTS Terapung di Waduk Tembesi Capai 74 Persen Progres
Sabtu, 24 Oktober 2026, 23.25 WITA

OJK Sultra Dorong Inklusi Keuangan Lewat BIK 2026
Sabtu, 24 Oktober 2026, 23.25 WITA

Gubernur Kalteng Tanam Pohon di Lokasi Karhutla Tumbang Nusa
Sabtu, 24 Oktober 2026, 23.24 WITA

Menteri Tinjau Langsung BSPS di Jakarta Barat
Sabtu, 24 Oktober 2026, 23.24 WITA

Makan Sebelum dan Sesudah Olahraga, Kunci Optimalisasi Performa Tubuh
Sabtu, 24 Oktober 2026, 23.20 WITA
Monako Ungguli Dunia sebagai Tempat Tinggal Terbaik 2026
Sabtu, 24 Oktober 2026, 23.11 WITA
Honda Bikers Day 2026 Tancapkan Semangat Kebangkitan di Ambarawa
Sabtu, 24 Oktober 2026, 23.10 WITA