Situs Palsu Imingi iPhone Duo, Curi Data Secara Otomatis
Penipuan digital berkedok pre-order iPhone Duo menyebar lewat situs menyerupai Apple, mencuri data pengguna tanpa interaksi langsung melalui eksploitasi DarkSword.
 Redaksi iNarasikita·Jumat, 2 Oktober 2026, 15.20 WITA·👁 0 orang membaca· 0 hari ini · 2x dibuka
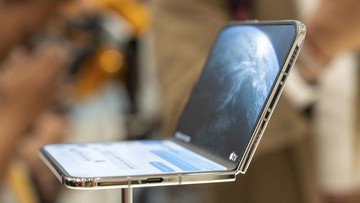 📷 CNN Indonesia
Kendari, ıNarasikita - Sebuah situs palsu yang mengaku menyediakan pemesanan awal iPhone Duo sedang aktif menyebar di dunia maya, menargetkan pengguna iPhone yang antusias menanti peluncuran perangkat lipat pertama Apple. Situs ini menawarkan potongan harga hingga US$500, tetapi sebenarnya merupakan jebakan digital yang dirancang untuk mencuri data pribadi secara otomatis saat halaman dibuka. Peneliti keamanan dari Malwarebytes mengidentifikasi bahwa serangan ini memanfaatkan eksploitasi bernama DarkSword, yang beroperasi tanpa perlu pengguna mengeklik atau mengisi formulir.
Situs penipuan ini dibuat menyerupai tampilan resmi Apple dengan logo, tipografi, dan gaya bahasa yang konsisten, bahkan menyertakan keterangan hak cipta milik perusahaan. Namun, tautan penting seperti kebijakan privasi dan syarat layanan tidak mengarah ke lokasi valid. Tampilan halaman tampak utuh tanpa kesalahan ejaan, sehingga sulit dibedakan dari situs asli. Salah satu indikator mencurigakan adalah pilihan warna yang disebutkan sebagai natural titanium, padahal iPhone Duo hanya tersedia dalam dua warna: star white dan night sky.
Eksploitasi DarkSword bekerja secara otomatis saat situs dimuat di peramban iPhone yang menjalankan iOS 18.4 hingga 18.6.2. Bahkan tanpa interaksi, kode berbahaya dapat menyusup dan mengakses berbagai jenis data sensitif, termasuk kata sandi, pesan, riwayat panggilan, kontak, foto, email, catatan di Apple Notes, serta informasi dompet kripto. Sistem ini hanya berfungsi jika pengguna menggunakan browser selain Safari; jika tidak, situs akan memaksa pengguna beralih ke Safari sebagai pintu masuk utama bagi eksploitasi.
Pengguna yang telah mengakses situs diminta segera memperbarui sistem operasi iPhone dan melakukan restart perangkat. Meskipun kode pencurian tidak berjalan lagi setelah restart, data yang sudah dicuri sebelumnya tidak dapat dipulihkan. Malwarebytes menyarankan agar pengguna mengganti kata sandi akun penting seperti email, Apple ID, perbankan, dan layanan kripto melalui perangkat yang aman. Bagi pengguna dompet kripto, disarankan membuat dompet baru dengan frasa pemulihan baru dan memindahkan aset ke lokasi aman.
Komentar Pembaca (0)
Belum ada komentar. Jadilah yang pertama berkomentar.
Berita Terkait
Air Mengalir dari Atap Pesawat, Penumpang Emosi
Sebuah penerbangan Emirates dari Dubai ke Istanbul mengalami kebocoran air deras dari langit-langit kabin, memicu ketidaknyamanan dan kekecewaan penumpang.
2 Oktober 2026

Wabah Ebola Bundibugyo di Kongo Tembus 8.000 Kasus
Wabah Ebola yang disebabkan virus Bundibugyo di Republik Demokratik Kongo telah mencatat 8.067 kasus dan 3.901 kematian hingga 26 September 2026, dengan tingkat kematian di atas 48 persen.
2 Oktober 2026
Ketersediaan Bahan Baku Jadi Penghambat Ekspansi Bioetanol Nasional
Keterbatasan pasokan bahan baku domestik menjadi tantangan utama dalam implementasi bahan bakar bioetanol E10 dan E20 di Indonesia.
2 Oktober 2026

AI Bantu Pahami Kesehatan, Tapi Waspadai Risikonya
Penggunaan AI untuk mencari informasi kesehatan meningkat, namun keakuratan dan keamanan jawaban perlu dikroscek sebelum dijadikan dasar pengambilan keputusan medis.
2 Oktober 2026
Berita Lainnya

Indonesia Perkuat Kemitraan Strategis Lewat Fête de l’Archipel 2026
Jumat, 2 Oktober 2026, 15.32 WITA
Synchronize Fest 2026 Rilis Daftar Penampil Lengkap
Jumat, 2 Oktober 2026, 15.32 WITA
Perusahaan Pelanggar HAM Bisa Dilarang Akses Kredit
Jumat, 2 Oktober 2026, 15.32 WITA

Bendungan Jragung Siap Beroperasi Awal 2027 untuk Irigasi 4.500 Hektare
Jumat, 2 Oktober 2026, 15.31 WITA
Dana Cadangan Daerah Disetujui Rp5,6 Triliun untuk Stabilitas APBD
Jumat, 2 Oktober 2026, 15.31 WITA

AI Lanjut Berpotensi Picu Krisis Eksistensial, Perusahaan Soroti Risiko dalam IPO
Jumat, 2 Oktober 2026, 15.31 WITA

Jepang dan Filipina Gelar Latihan Gabungan Pertama Berbasis ACSA
Jumat, 2 Oktober 2026, 15.30 WITA

7 Makanan Pendorong Kesehatan Rambut dari Dalam
Jumat, 2 Oktober 2026, 15.29 WITA