Celah Kritis PHP Ancam Keamanan Web Global
Temuan kerentanan kritis pada PHP memaksa banyak situs web, termasuk milik pemerintah, segera dinonaktifkan demi mencegah eksploitasi dari jarak jauh.
 Redaksi iNarasikita·Jumat, 23 Oktober 2026, 17.31 WITA·👁 1 orang membaca· 0 hari ini · 61x dibuka
 📷 CNN Indonesia
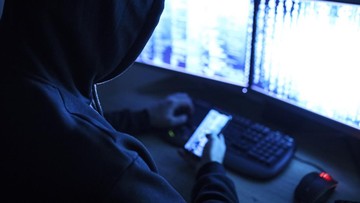
Kendari, ıNarasikita - Sebuah celah keamanan kritis telah ditemukan dalam kode inti bahasa pemrograman PHP, yang digunakan oleh lebih dari 80 juta situs web di seluruh dunia. Kerentanan ini, yang telah mengintai selama lebih dari 10 tahun tanpa terdeteksi, memungkinkan penyerang untuk menjalankan kode secara jarak jauh di dalam sistem inti PHP, membuka peluang besar bagi pencurian data sensitif dan peretasan jaringan. Temuan ini menyoroti kelemahan dalam infrastruktur digital yang telah lama menjadi fondasi web modern, terutama pada platform seperti WordPress, Drupal, dan Magento yang bergantung pada PHP.
Pencarian terhadap celah tersebut dilakukan oleh dua lembaga keamanan siber menggunakan teknologi kecerdasan buatan, termasuk model bahasa besar (LLM) dan alat berbasis AI seperti Wiz Atlas, Google Gemini 4 Argon, dan OpenAI GPT-5.6 Sol. Temuan pertama dilakukan oleh Calif pada 1 Agustus, dengan bantuan AI yang mampu menganalisis kode secara mendalam. Dua nomor kerentanan yang teridentifikasi adalah CVE-2026-109618 dan CVE-2026-109619, keduanya memiliki potensi dampak tinggi dan telah menjadi target peretas sejak munculnya peringatan resmi.
Sebagai respons, PHP Foundation mengeluarkan pembaruan keamanan pada 21 Oktober, mencakup versi 8.5.12, 8.4.27, 8.3.36, dan 8.2.35. Lembaga keamanan siber global, termasuk FBI, segera mengeluarkan imbauan kepada semua organisasi yang menggunakan PHP untuk segera memperbarui sistem atau menonaktifkan situs sementara jika pembaruan tidak bisa dilakukan secara instan. Langkah pencegahan ini diperlukan karena adanya indikasi bahwa serangan sudah mulai terjadi di beberapa wilayah.
Panduan keamanan yang disebarkan menekankan pentingnya memantau aktivitas server, terutama proses PHP yang mencurigakan seperti eksekusi perintah shell atau unduhan file tak terduga. Jika terjadi indikasi pelanggaran, sistem harus segera diisolasi, log server dan PHP disimpan sebagai bukti, serta dilaporkan untuk tindak lanjut investigasi. Tujuan utamanya adalah mencegah penyebaran serangan dan meningkatkan ketahanan infrastruktur digital global terhadap ancaman siber yang semakin canggih.
Komentar Pembaca (0)
Belum ada komentar. Jadilah yang pertama berkomentar.
Berita Terkait

Ngatiyem Bangkitkan Jamu H’Dayah dari Pengalaman Sakit Suami
Pelaku UMKM asal Ciawi, Bogor, mengembangkan jamu instan H’Dayah berbasis herbal setelah suaminya sembuh dari gangguan paru-paru dan hati setelah mengonsumsi racikan kunyit putih dan jahe merah.
24 Oktober 2026

Peradi SAI dan TP PKK Gelar Sosialisasi Hukum di Bali
Sosialisasi Keluarga Sadar Hukum digelar di Denpasar untuk tingkatkan pemahaman masyarakat terhadap pencegahan kekerasan fisik dan verbal melalui edukasi hukum.
24 Oktober 2026
Pemanggilan Ulang Dandhy Laksono Dijadwalkan 27 Oktober
Polda Metro Jaya mengatur ulang pemanggilan sutradara film Pesta Babi, Dandhy Dwi Laksono, untuk klarifikasi terkait laporan narasumber yang menilai karya tersebut melanggar privasi.
24 Oktober 2026
Jelang Bulan Pemburu, Cuaca Jakarta Diprakirakan Berawan dengan Hujan Malam
BMKG memperkirakan Jakarta berawan hingga berawan tebal pada 24 Oktober 2026, dengan potensi hujan di Selatan dan Timur malam hari, menjelang fenomena Hunter's Moon.
24 Oktober 2026
Berita Lainnya
BEI Pantau Transaksi Saham PNSE dan DKHH Akibat Volatilitas Ekstrem
Sabtu, 24 Oktober 2026, 15.39 WITA
Agoes Projosasmito Akuisisi Saham BRMS Senilai Rp2,4 M
Sabtu, 24 Oktober 2026, 15.39 WITA
Inflasi Jepang Naik, BOJ Pertimbangkan Kenaikan Suku Bunga Lagi
Sabtu, 24 Oktober 2026, 15.39 WITA
Saham Murah Bukan Jaminan Menguntungkan, Ini Peringatan Ahli
Sabtu, 24 Oktober 2026, 15.39 WITA
Menko Airlangga: Bukan Hanya MSCI yang Menentukan Kredibilitas Pasar Modal
Sabtu, 24 Oktober 2026, 15.38 WITA
BRI Perluas Akses Magang Nasional untuk Generasi Muda
Sabtu, 24 Oktober 2026, 15.38 WITA
Rasio Elektrifikasi Nasional Tembus 99,8 Persen, Tantangan di Desa Masih Menanti
Sabtu, 24 Oktober 2026, 15.37 WITA
Mentan Tekankan Kesiapan Swasembada Pangan Hadapi La Nina
Sabtu, 24 Oktober 2026, 15.37 WITA